Domain aschbecher.de kaufen?
Wir ziehen mit dem Projekt
aschbecher.de um.
Sind Sie am Kauf der Domain
aschbecher.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aschbecher.de kaufen?
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **


Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:


-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:
-
Ergo Tray Sideboard Serie CSRF 2 mit RollotürDas offene Sideboard mit praktischem Rollo, bietet dank seiner ErgoTray Boxen genug Stauraum für verschiedenes Material. Unsere Schränke werden aus 19 mm starken, qualitativ hochwertigen E1-Feinspanplatten gefertigt, die Seitenwände stehen auf dem Boden auf. Alle Verbindungen sind verdübelt und verleimt und bei Hochschränken zusätzlich mit Verbindungsbeschlag ausgeführt. Diese Bauform gewährleistet eine enorme Stabilität und Standfestigkeit. ABS-Umleimer in 2mm Stärke schützen die Korpuskanten vor Feuchtigkeit und Stößen und erhöhen somit die Lebensdauer der Schränke. Durch die eingelassene 8 mm Sichtrückwand sind Sie in der Positionierung des Schranks frei - egal ob an der Wand oder frei im Raum. Die Korpusoberfläche ist mit einer hochwertigen Melaminharzbeschichtung veredelt und in vielen verschiedenen Dekoren verfügbar. Sie ist feucht abwischbar und hält dem Schulalltag problemlos stand. Artikelfeatures: mit Ergotray Boxen C1 (flach) oder C2 (hoch) verschiedene Standmöglichkeiten abschließbares Rollo726,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
-
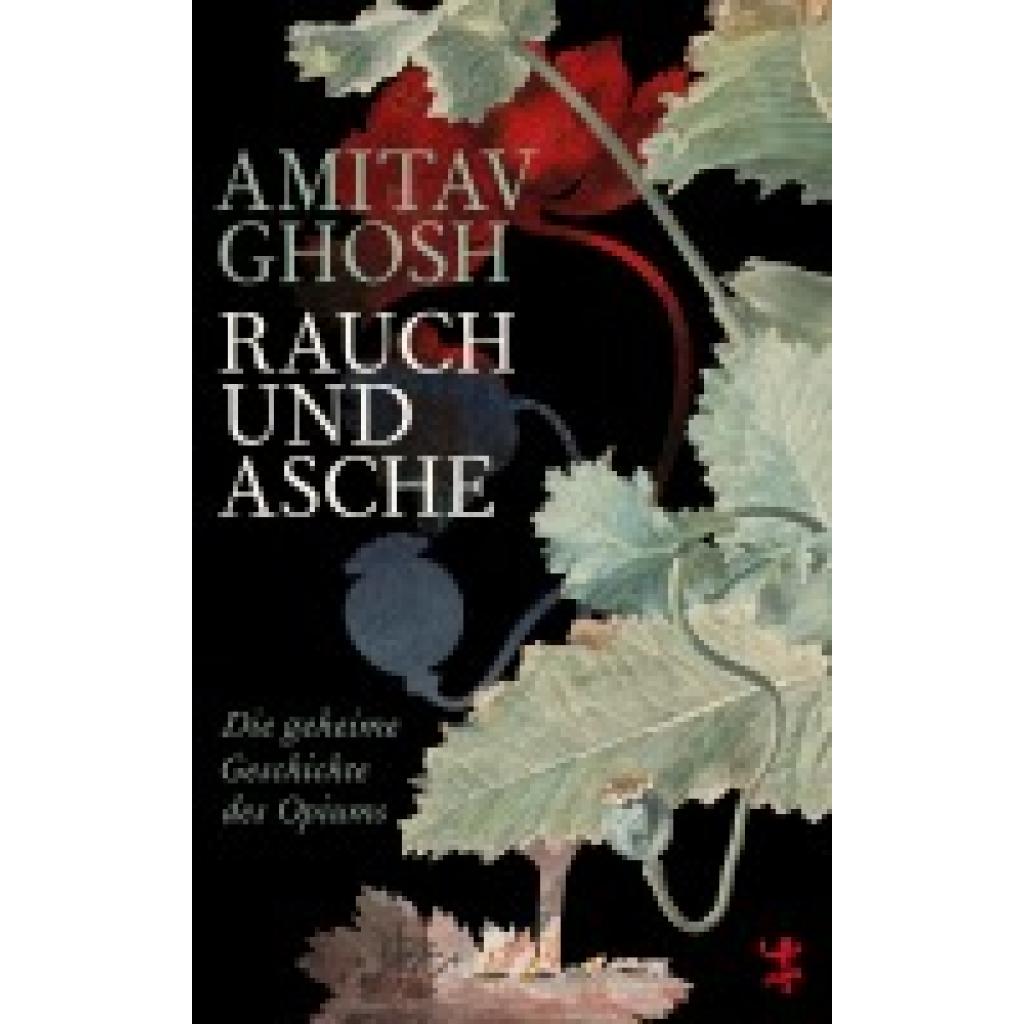
Ghosh, Amitav: Rauch und AscheRauch und Asche , In einer mitreißenden Mischung aus Reisebericht, Memoir und historischem Essay zeichnet der indische Autor die Anfänge des weltweiten Opiumhandels ab dem 19. Jahrhundert nach und macht deutlich, dass dessen Auswirkungen bis in die heutige Zeit reichen: von den mächtigsten Familien und prestigeträchtigsten Institutionen, deren Reichtum sich den Einnahmen aus dem Opiumgeschäft verdankt, bis hin zur amerikanischen Opioid-Epidemie und dem Oxycontin-Skandal. Während der jahrzehntelangen Archivrecherche für seine Ibis-Romantrilogie stellte Amitav Ghosh mit Erstaunen fest, dass die Lebenswege und Handelsrouten zahlreicher Menschen, auch seiner eigenen Vorfahren, im 19. Jahrhundert mit einer einzigen Pflanze verwoben waren: der Mohnblume. Das Britische Weltreich sicherte sich durch ihren Anbau in den indischen Kolonien die Handelsfähigkeit mit China, indische Bauern wurden über Jahrhunderte hinweg in prekärer Abhängigkeit gehalten, und die chinesische Bevölkerung wurde von einer unaufhaltsamen Drogenepidemie überspült. Währenddessen hofften internationale Handelsleute stets auf Reichtum durch die Beteiligung am Opiumhandel. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250320, Autoren: Ghosh, Amitav, Übersetzung: Lutosch, Heide, Seitenzahl/Blattzahl: 480, Keyword: China; Der Fluch der Muskatnuss; England; Handelsrouten; Imperialismus; Indien; Industrialisierung; Kolonialgeschichte; Kolonialismus; Opium; Opiumkriege; Opiumkrise; Tee; Welthandel, Fachschema: China / Politik, Zeitgeschichte, Recht~USA / Politik, Zeitgeschichte, Recht~Siebzehntes Jahrhundert~Achtzehntes Jahrhundert~Neunzehntes Jahrhundert~Zwanzigstes Jahrhundert~Internationale Zusammenarbeit~Asien / Geschichte, Fachkategorie: Gesellschaft und Kultur, allgemein~Internationale Beziehungen~Geschichte allgemein und Weltgeschichte~Asiatische Geschichte, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 34, Gewicht: 596, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
-
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.